金融信息技术外包与业务流程外包 合规边界与实践要点
随着金融行业数字化转型的深入,外包服务已成为金融机构提升效率、降低成本的重要手段。金融外包涉及敏感数据与核心业务环节,监管要求严格。从业者必须准确理解“金融信息技术外包”与“金融业务流程外包”的内涵、合规边界及实践要点,才能在服务金融机构的同时有效防控风险。
一、概念厘清:信息技术外包与业务流程外包
金融信息技术外包(ITO)是指金融机构将部分或全部信息技术职能委托给外部服务商完成,例如系统开发、测试、运维、数据备份、网络安全监控等。其核心在于“技术赋能”,外包商提供的是技术能力与工具。
金融业务流程外包(BPO)则是指金融机构将某些业务流程中的非核心环节委托给外部服务商处理,例如客户资料录入、账单处理、呼叫中心、贷款初审中的资料整理、反洗钱可疑交易初筛等。其核心在于“流程执行”,外包商按照金融机构的规则完成具体操作。
实践中,两类外包常出现融合:服务商既提供技术系统,又基于系统承接流程操作(如信贷审批中的资料录入与初步校验)。这种“信息技术与流程外包服务”的组合模式,在合规上需要同时满足两类外包的监管要求。
二、监管框架与合规底线
目前,金融外包的主要监管依据包括《银行保险机构信息科技外包风险监管办法》《金融持牌机构外包服务管理办法》以及各金融子行业的具体规定。合规底线可归纳为以下几点:
- 核心业务不得外包。金融机构不得将授信审批、风险定价、内部审计、合规管理等核心管理职能外包。外包商承接的应为辅助性、支持性业务。
- 数据安全与客户信息保护。外包服务中涉及客户信息的,必须遵循“最小必要”原则,服务商不得超出授权范围留存、使用或泄露数据。跨境数据传输还需符合数据出境安全评估要求。
- 外包商准入与持续监控。金融机构需对外包商进行尽职调查,评估其技术能力、风控水平与财务稳健性,并建立定期评估与退出机制。外包商应配合金融机构的审计与检查。
- 业务连续性保障。外包服务不得导致金融机构业务中断或无法有效控制风险。服务商应具备灾备能力,并与金融机构共同制定应急预案。
三、实践中的风险点与应对
在“接受金融机构委托从事信息技术和流程外包服务”的过程中,常见风险包括:
- 权限越界:流程外包人员接触系统时,可能访问超出授权范围的数据。应对措施是实施最小权限管理、操作日志全程留痕、定期权限复核。
- 转包与分包风险:未经金融机构同意将业务转包给第三方,可能导致风险失控。服务商应建立分包商管理制度,明确转包需事先获得书面同意。
- 人员稳定性与培训不足:外包人员流动率高,可能因操作失误引发风险。应建立岗前培训、操作规范考核与保密协议签署机制。
- 系统安全漏洞:信息技术外包中,服务商开发或运维的系统若存在漏洞,可能被利用攻击。应落实安全开发生命周期管理,定期开展漏洞扫描与渗透测试。
四、构建稳健的外包服务体系
对于从事金融外包的服务商而言,建议从以下方面构建能力:
- 建立专门的外包合规团队,跟踪监管动态,将合规要求嵌入合同与操作流程。
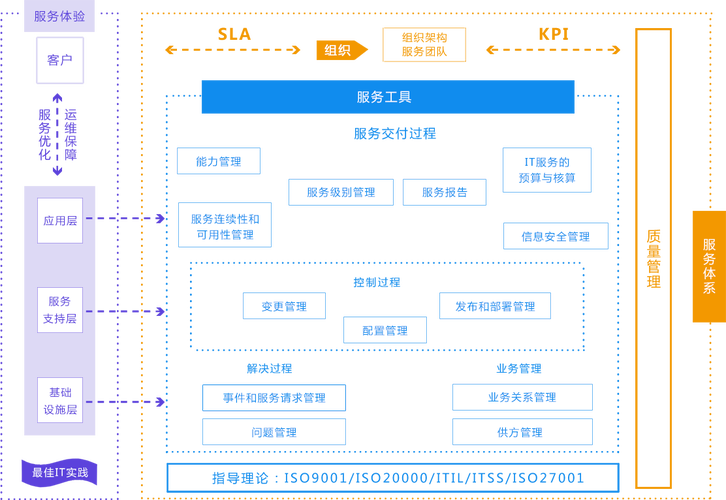
- 完善信息安全管理体系,争取通过ISO 27001等认证,增强金融机构信任。
- 明确服务边界与责任划分,在合同中约定数据归属、保密义务、审计权、违约赔偿等条款。
- 投资于技术能力与人员培训,尤其注重金融业务知识积累,以提供高质量、差异化的外包服务。
- 主动配合金融机构的监管报送与检查,保持透明沟通,形成长期合作关系。
金融信息技术与流程外包是受严格监管的专业服务领域。从业者只有深刻理解监管要求,在合规框架内提升服务能力,才能实现与金融机构的共赢发展。
如若转载,请注明出处:http://www.rscxwyd.com/product/48.html
更新时间:2026-11-01 08:55:11